阿里云OSS STS token 临时凭证 前端切片上传权限配置
操作:
要先在后台的(RAM访问控制)创建一个用户,再创建一个角色sts2026
授权脚本在 如下,它只允许角色 `sts2026` 对桶 `bucket` 及其里面的文件做上传、读取、删除和分片。
在访问控制里这样用:
打开「权限策略」,选「创建权限策略」,切到「脚本编辑」,把上面整段贴进去。策略名称可以用 `your-sts-policy`。
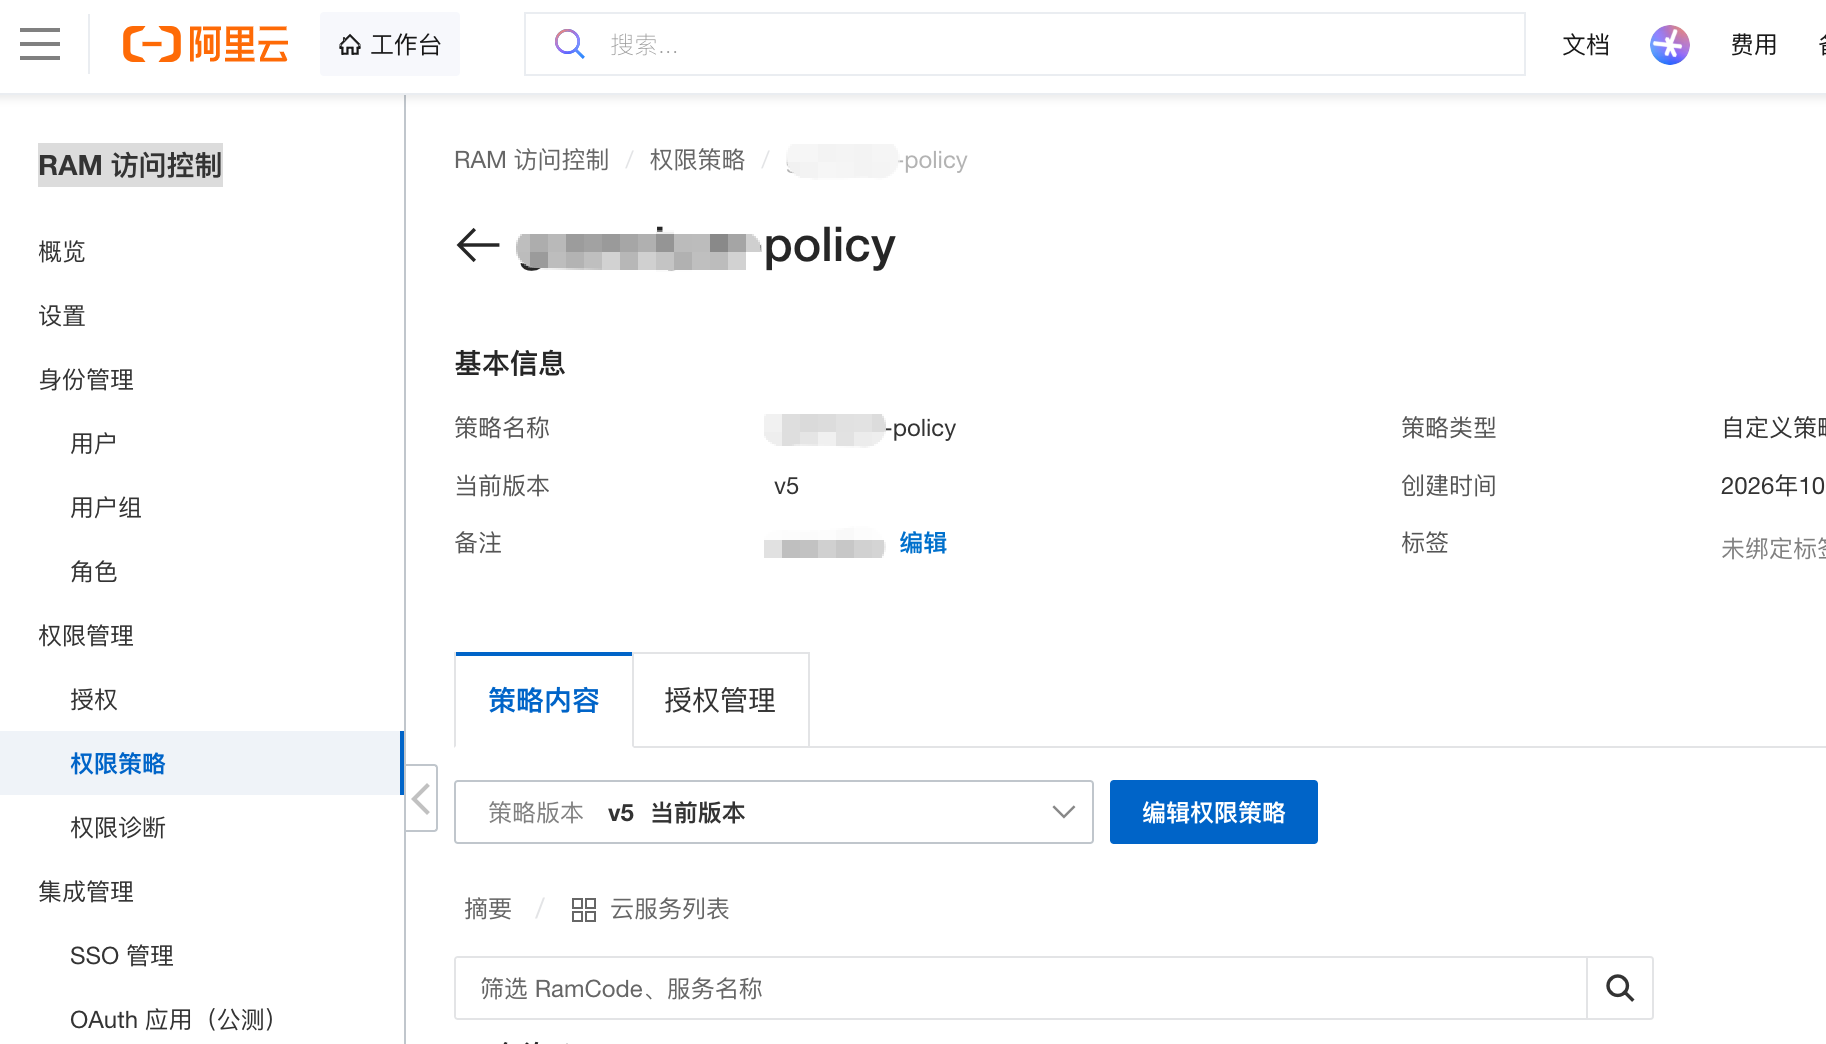
点编辑策略 直接在文本框里粘贴如下内容
{
  "Version": "1",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": [
        "oss:PutObject",
        "oss:GetObject",
        "oss:DeleteObject",
        "oss:InitiateMultipartUpload",
        "oss:UploadPart",
        "oss:CompleteMultipartUpload",
        "oss:AbortMultipartUpload",
        "oss:ListParts"
      ],
      "Resource": [
        "acs:oss:*:*:your-bucket",
        "acs:oss:*:*:your-bucket/*"
      ]
    }
  ]
}
2. 打开角色 `sts2026`,点「新增授权」,选刚创建的这条策略(自定义策略)授给角色,不要授给子账号。
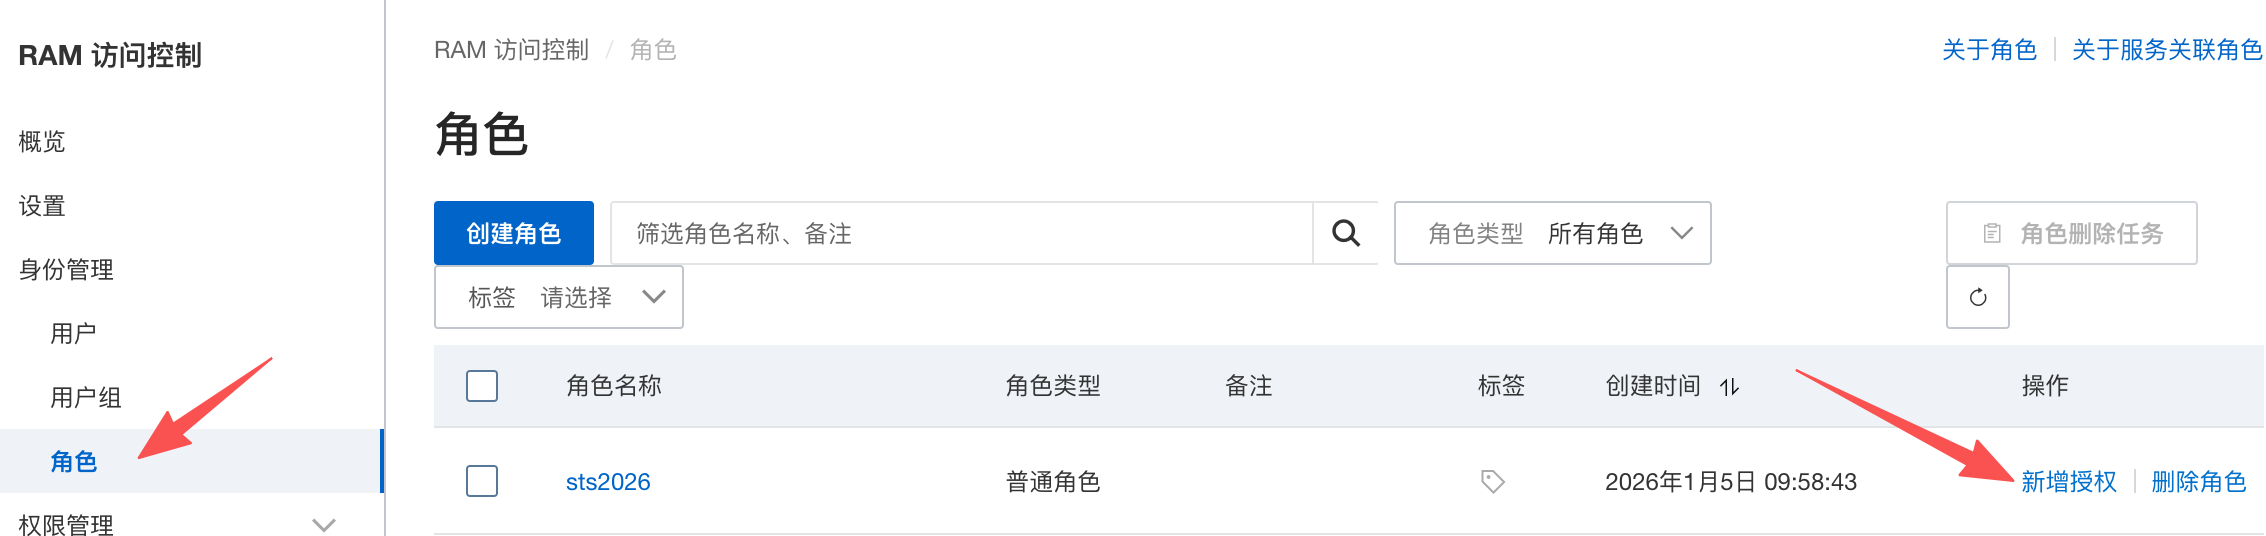
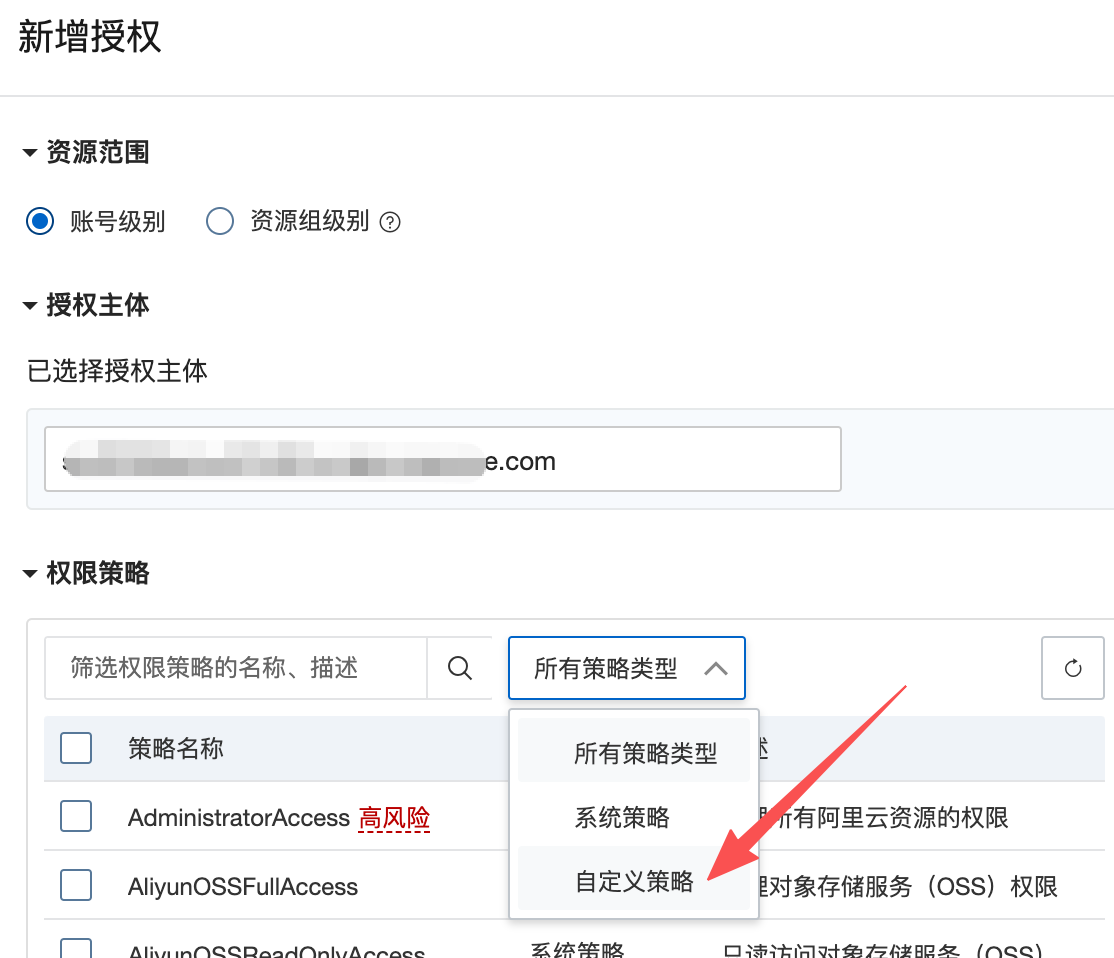
添加上即可